


Получить бесплатный пилот
Отправьте заявку — мы запустим пилотный проект за 5 рабочих дней
Информационная безопасность в бизнесе: как оценить риски и выстроить систему защиты
16 сентября 2026
15 минут
автор, главная по статьям в Start X
Женя Малышкина
редактор, главная по статьям в Start X
Женя Малышкина
Содержание
26 августа 2026 года в магазинах торговой сети «Командор» перестали работать кассы самообслуживания и безналичная оплата, возникли проблемы с продажей части маркированной продукции. На следующий день компания подтвердила, что причиной стала хакерская атака на ее информационные системы.
Сбой сразу вышел за пределы ИТ и затронул обычную работу магазинов. Поэтому информационная безопасность бизнеса начинается с понимания, какие процессы для компании критичны, от чего они зависят и что произойдет, если они остановятся.
В статье разберем, с чего начать построение системы защиты: как определить критичные процессы, оценить риски и выбрать меры, которые их снижают.
Сбой сразу вышел за пределы ИТ и затронул обычную работу магазинов. Поэтому информационная безопасность бизнеса начинается с понимания, какие процессы для компании критичны, от чего они зависят и что произойдет, если они остановятся.
В статье разберем, с чего начать построение системы защиты: как определить критичные процессы, оценить риски и выбрать меры, которые их снижают.

Какую роль информационная безопасность играет в бизнесе
Роль информационной безопасности в бизнесе — снижать риски, которые могут нарушить работу компании.
Информационная безопасность помогает сохранять доступность систем и данных, защищать их от несанкционированного изменения и ограничивать доступ посторонних.
Поэтому информационная безопасность бизнеса обычно опирается на три базовых свойства информации: конфиденциальность, целостность и доступность. Для одной компании критичнее всего сохранить доступность сервиса, потому что его остановка сразу блокирует продажи. Для другой главный риск связан с утечкой клиентских данных или несанкционированным изменением информации в системе.
Эти свойства важны для разных компаний в разной степени. Поэтому приоритеты защиты зависят от того, какие последствия для компании наиболее критичны.
Информационная безопасность помогает сохранять доступность систем и данных, защищать их от несанкционированного изменения и ограничивать доступ посторонних.
Поэтому информационная безопасность бизнеса обычно опирается на три базовых свойства информации: конфиденциальность, целостность и доступность. Для одной компании критичнее всего сохранить доступность сервиса, потому что его остановка сразу блокирует продажи. Для другой главный риск связан с утечкой клиентских данных или несанкционированным изменением информации в системе.
Эти свойства важны для разных компаний в разной степени. Поэтому приоритеты защиты зависят от того, какие последствия для компании наиболее критичны.
Какие угрозы информационной безопасности критичны для вашей компании
Угрозы информационной безопасности бизнеса различаются по источнику и сценарию, но сами по себе названия угроз мало помогают расставить приоритеты.
Угрозой называют событие или действие, которое может нарушить конфиденциальность, целостность или доступность информации и систем. Риск — это вероятность инцидента с учетом его возможных последствий для бизнеса.
Угрозой называют событие или действие, которое может нарушить конфиденциальность, целостность или доступность информации и систем. Риск — это вероятность инцидента с учетом его возможных последствий для бизнеса.
Один и тот же сценарий может быть критичным для одной компании и почти не влиять на другую.
Например, недоступность сайта где-то создаст временные неудобства, а где-то остановит основной канал продаж. Поэтому приоритет угрозы зависит от того, какой процесс она затрагивает и к каким последствиям может привести.
Чтобы это понять, нужно определить критичные активы компании, где они используются и от каких процессов зависят.
Например, недоступность сайта где-то создаст временные неудобства, а где-то остановит основной канал продаж. Поэтому приоритет угрозы зависит от того, какой процесс она затрагивает и к каким последствиям может привести.
Чтобы это понять, нужно определить критичные активы компании, где они используются и от каких процессов зависят.
Как провести аудит активов и оценить риски
Определите критичные бизнес-процессы
Аудит начинают с процессов, без которых компания не сможет нормально работать. Определите, какие операции нужно поддерживать постоянно и к каким последствиям приведут их остановка, искажение данных или потеря доступа к информации. Такой подход помогает не пытаться одинаково защищать всю инфраструктуру.
Найдите активы и зависимости
Зафиксируйте, от чего зависит каждый критичный процесс: какие системы и данные в нем используются, у каких сотрудников есть доступ, какие внешние сервисы и подрядчики участвуют в работе. Так становится видна вся цепочка зависимостей, нарушение которой может повлиять на бизнес.
Опишите возможные сценарии
Для каждой зависимости определите, что может пойти не так. Например, прием заказов в интернет-магазине зависит от сайта, платежного сервиса и учетных записей сотрудников. Тогда сценарии можно формулировать конкретно: сайт становится недоступен, злоумышленник получает доступ к рабочей учетной записи или данные о заказах изменяются.
Расставьте риски по приоритету
Оцените возможные последствия каждого сценария и вероятность его реализации. Результатом аудита должна стать карта приоритетов для защиты: она показывает, какие риски требуют мер в первую очередь и где последствия для бизнеса будут наиболее серьезными.
Уже на этой основе можно выбирать технические и организационные решения и определять, какие ресурсы направить на их внедрение.
Аудит начинают с процессов, без которых компания не сможет нормально работать. Определите, какие операции нужно поддерживать постоянно и к каким последствиям приведут их остановка, искажение данных или потеря доступа к информации. Такой подход помогает не пытаться одинаково защищать всю инфраструктуру.
Найдите активы и зависимости
Зафиксируйте, от чего зависит каждый критичный процесс: какие системы и данные в нем используются, у каких сотрудников есть доступ, какие внешние сервисы и подрядчики участвуют в работе. Так становится видна вся цепочка зависимостей, нарушение которой может повлиять на бизнес.
Опишите возможные сценарии
Для каждой зависимости определите, что может пойти не так. Например, прием заказов в интернет-магазине зависит от сайта, платежного сервиса и учетных записей сотрудников. Тогда сценарии можно формулировать конкретно: сайт становится недоступен, злоумышленник получает доступ к рабочей учетной записи или данные о заказах изменяются.
Расставьте риски по приоритету
Оцените возможные последствия каждого сценария и вероятность его реализации. Результатом аудита должна стать карта приоритетов для защиты: она показывает, какие риски требуют мер в первую очередь и где последствия для бизнеса будут наиболее серьезными.
Уже на этой основе можно выбирать технические и организационные решения и определять, какие ресурсы направить на их внедрение.
Как подобрать меры защиты под конкретный риск
Свяжите меру с конкретным сценарием
Выбирайте средства защиты после того, как определили риск и его возможные последствия. Если сценарий связан с компрометацией учетной записи, внимание будет сосредоточено на аутентификации, правах доступа и контроле сессий. Если критичный риск — остановка системы, приоритет смещается к резервированию, восстановлению и снижению зависимости от одной точки отказа.
Комбинируйте технические и организационные меры
Одна технология редко закрывает весь сценарий. MFA снижает риск захвата учетной записи, но не решает проблему лишних прав или доступа бывшего сотрудника. Резервные копии помогают восстановить данные, если компания регулярно проверяет, что восстановление действительно работает. Поэтому обеспечение информационной безопасности бизнеса строится из связанных мер, которые поддерживают друг друга.
Выбирайте средства защиты после того, как определили риск и его возможные последствия. Если сценарий связан с компрометацией учетной записи, внимание будет сосредоточено на аутентификации, правах доступа и контроле сессий. Если критичный риск — остановка системы, приоритет смещается к резервированию, восстановлению и снижению зависимости от одной точки отказа.
Комбинируйте технические и организационные меры
Одна технология редко закрывает весь сценарий. MFA снижает риск захвата учетной записи, но не решает проблему лишних прав или доступа бывшего сотрудника. Резервные копии помогают восстановить данные, если компания регулярно проверяет, что восстановление действительно работает. Поэтому обеспечение информационной безопасности бизнеса строится из связанных мер, которые поддерживают друг друга.
Учитывайте действия сотрудников
Если сценарий зависит от решения человека, добавьте меры, которые помогают сотруднику действовать безопасно в реальной рабочей ситуации. Обучайте проверять критичные запросы, отрабатывайте типовые сценарии атак и закрепите понятный канал для сообщения о подозрительной активности. Результат оценивайте по поведению, а не только по факту прохождения курса.
Если сценарий зависит от решения человека, добавьте меры, которые помогают сотруднику действовать безопасно в реальной рабочей ситуации. Обучайте проверять критичные запросы, отрабатывайте типовые сценарии атак и закрепите понятный канал для сообщения о подозрительной активности. Результат оценивайте по поведению, а не только по факту прохождения курса.

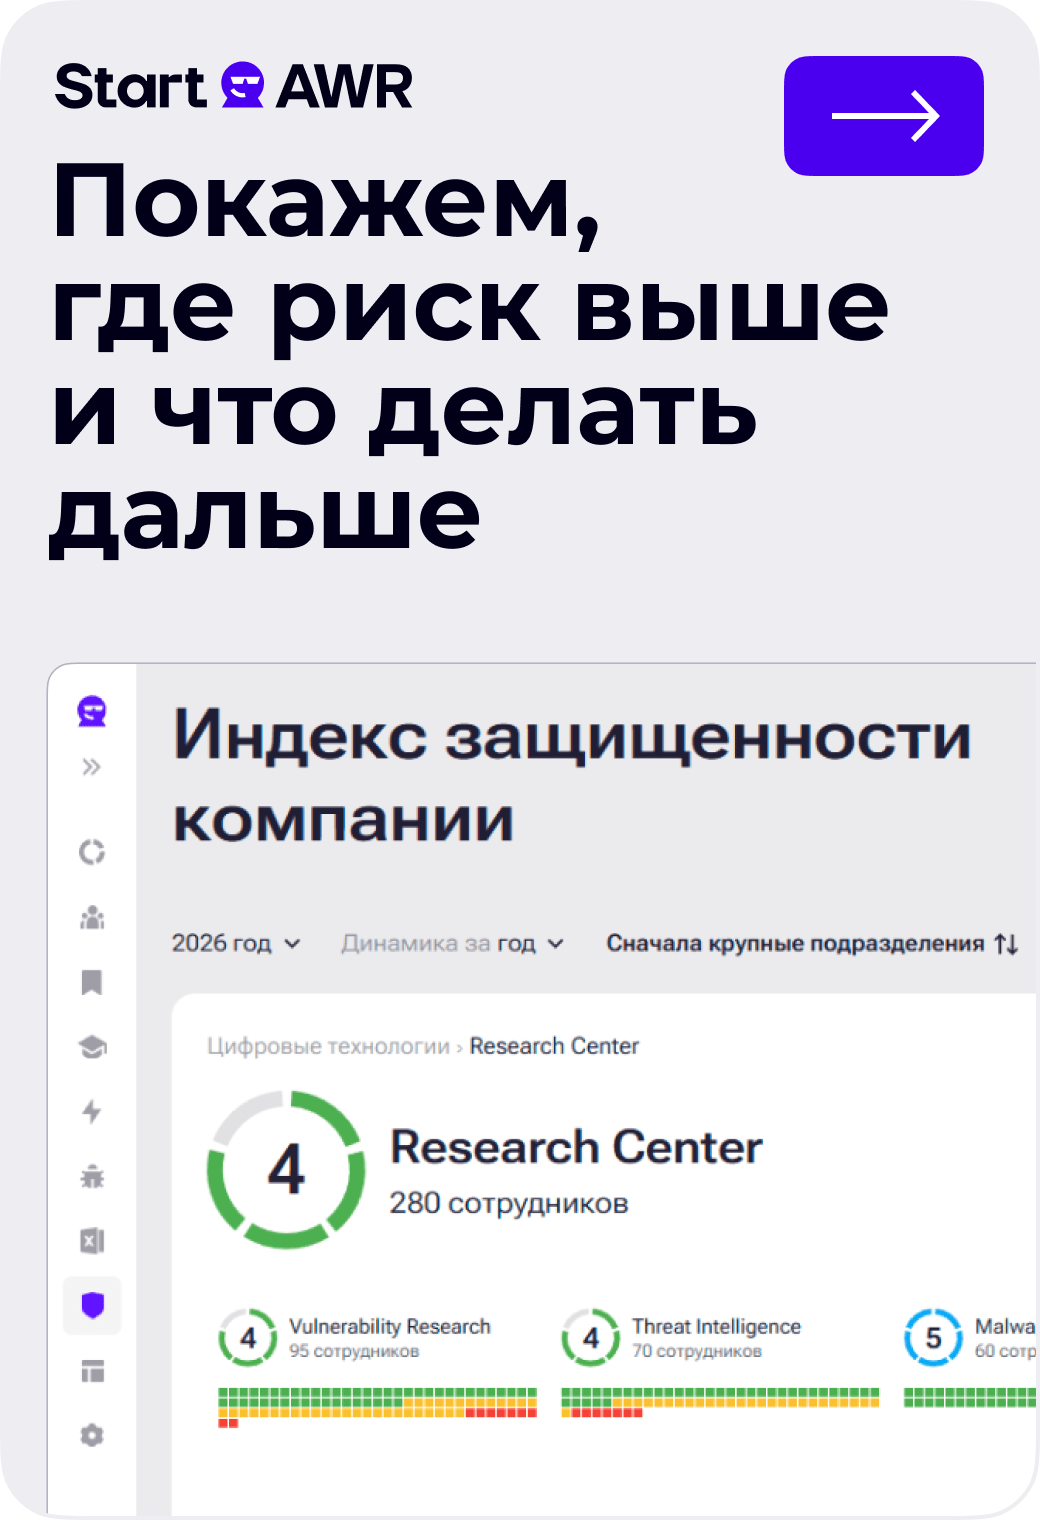
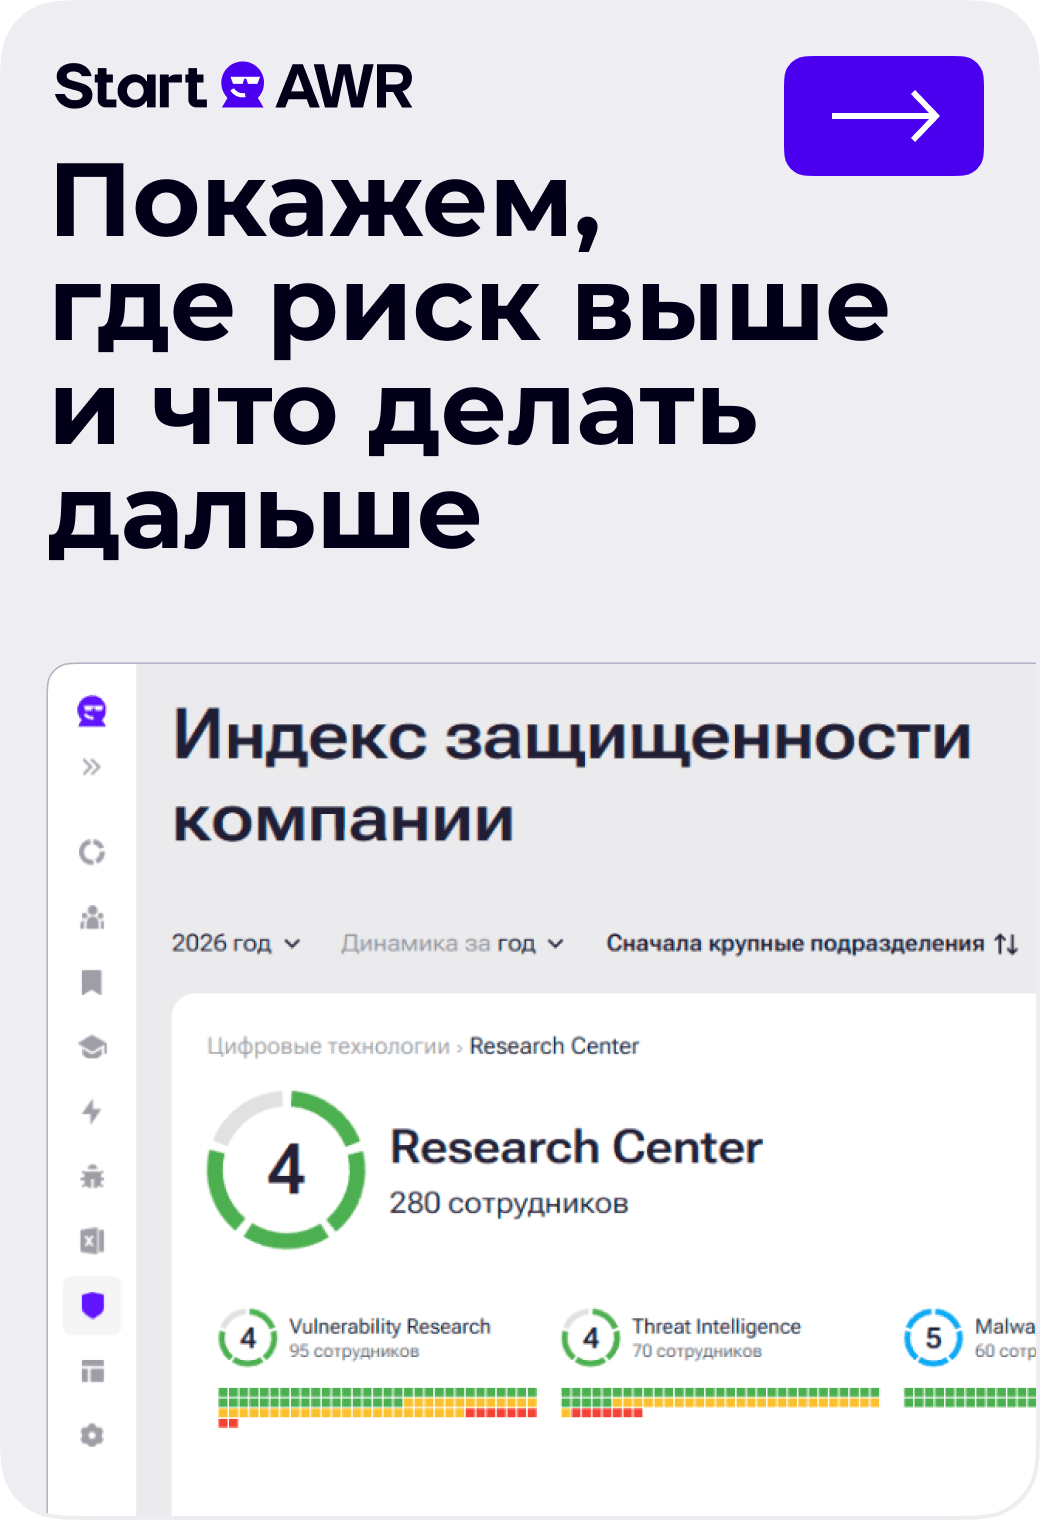
В Start AWR можно запускать обучение и имитированные фишинговые атаки для разных групп сотрудников, видеть уровень защищенности по подразделениям и отслеживать, как показатели меняются после принятых мер.
Запишитесь на бесплатное демо — покажем, как настроить такой процесс в вашей компании.
Проверяйте, снижает ли мера риск
После внедрения сравните результат с исходным сценарием: уменьшилась ли вероятность инцидента, сократился ли возможный ущерб, быстрее ли компания обнаруживает проблему и восстанавливает работу. Такая проверка помогает отказаться от мер, которые существуют формально, и направлять ресурсы туда, где они действительно влияют на защищенность бизнеса.
Запишитесь на бесплатное демо — покажем, как настроить такой процесс в вашей компании.
Проверяйте, снижает ли мера риск
После внедрения сравните результат с исходным сценарием: уменьшилась ли вероятность инцидента, сократился ли возможный ущерб, быстрее ли компания обнаруживает проблему и восстанавливает работу. Такая проверка помогает отказаться от мер, которые существуют формально, и направлять ресурсы туда, где они действительно влияют на защищенность бизнеса.
Как превратить отдельные меры в систему информационной безопасности
Отдельные меры начинают работать как система, когда у них есть владельцы, регулярность и понятный порядок взаимодействия между командами. Для организации такой работы:
Когда меры связаны с владельцами, регулярными действиями и понятным порядком взаимодействия, ими уже можно управлять как системой. Следующий шаг — проверить, действительно ли эта система снижает риски и где защита требует изменений.
- Назначьте владельца каждой меры. Определите, кто пересматривает права доступа, контролирует установку обновлений, проверяет резервные копии и меняет настройки при появлении новых рисков. Без владельца даже правильно внедренное средство со временем перестает соответствовать реальной инфраструктуре компании.
- Закрепите регулярные процессы. Учетные записи пересматривайте при смене роли и закрывайте после увольнения, уязвимости устраняйте по мере появления, резервные копии регулярно проверяйте на восстановление. Так обеспечение информационной безопасности бизнеса становится постоянной работой, а не набором разовых внедрений.
- Свяжите ИБ с другими командами. Многие меры зависят от ИТ, владельцев систем, HR, закупок и других подразделений. Например, ИБ определяет требования к доступам, HR сообщает об увольнении сотрудника, а ИТ отключает учетную запись. Для критичных процессов заранее закрепите участников, порядок действий и сроки.
- Опишите действия при отклонении. Определите, куда сообщать об инциденте, кто принимает решение, когда нужна эскалация и какие действия запускаются дальше. Это помогает быстрее реагировать на сбои и поддерживать безопасность информационных систем бизнеса при изменениях и инцидентах.
Когда меры связаны с владельцами, регулярными действиями и понятным порядком взаимодействия, ими уже можно управлять как системой. Следующий шаг — проверить, действительно ли эта система снижает риски и где защита требует изменений.
Как понять, что система защиты работает
Сам факт внедрения меры еще не показывает, что риск снизился. Контроль стоит строить от исходной проблемы: что именно мы хотели изменить и по какому признаку поймем, что изменение произошло.
Риск → мера → показатель → решение
Если компания внедрила MFA из-за риска компрометации учетных записей, имеет смысл отслеживать успешные захваты аккаунтов и попытки обхода защиты. Если изменила процесс резервного копирования — проверять, удается ли восстановить критичные системы за требуемое время. После обучения сотрудников можно сравнивать их поведение в сопоставимых имитированных атаках до и после меры.
Отдельное значение показателя мало что говорит. Смотрите на динамику и различия между системами, подразделениями или группами риска. Метрика должна помогать принять решение: оставить меру как есть, изменить процесс или направить дополнительные ресурсы туда, где риск остается высоким.
Подробнее о том, какие показатели действительно помогают CISO оценивать защищенность и принимать решения, рассказали в статье «Почему CISO в 2026 году нужны не метрики обучения, а метрики защищенности».
Риск → мера → показатель → решение
Если компания внедрила MFA из-за риска компрометации учетных записей, имеет смысл отслеживать успешные захваты аккаунтов и попытки обхода защиты. Если изменила процесс резервного копирования — проверять, удается ли восстановить критичные системы за требуемое время. После обучения сотрудников можно сравнивать их поведение в сопоставимых имитированных атаках до и после меры.
Отдельное значение показателя мало что говорит. Смотрите на динамику и различия между системами, подразделениями или группами риска. Метрика должна помогать принять решение: оставить меру как есть, изменить процесс или направить дополнительные ресурсы туда, где риск остается высоким.
Подробнее о том, какие показатели действительно помогают CISO оценивать защищенность и принимать решения, рассказали в статье «Почему CISO в 2026 году нужны не метрики обучения, а метрики защищенности».
Пошаговый план построения системы информационной безопасности
Систему защиты удобнее внедрять поэтапно: сначала определить, что критично для бизнеса, затем закрыть приоритетные риски и проверить результат. Такой порядок помогает не распылять ресурсы и связывать каждую меру с конкретной задачей.
Управление информационной безопасностью бизнеса работает как постоянный цикл.
Компания меняет сервисы, подключает подрядчиков, перераспределяет доступы и запускает новые процессы, поэтому однажды проведенной оценки недостаточно. Регулярный пересмотр рисков помогает поддерживать безопасность информационных систем бизнеса на уровне, который соответствует текущим задачам компании.
В итоге роль информационной безопасности в бизнесе можно описать через связь между риском и действием. Для каждого приоритетного риска понятно, какая мера его снижает, кто за нее отвечает и по какому показателю оценивают результат.
- Выберите критичные бизнес-процессы. Определите, остановка или нарушение каких процессов сильнее всего повлияет на работу компании, клиентов, выручку или обязательства перед партнерами.
- Определите активы и зависимости. Зафиксируйте системы, данные, учетные записи, сервисы и внешние подключения, от которых зависят выбранные процессы.
- Опишите сценарии угроз. Для каждого критичного актива определите, что может нарушить его конфиденциальность, целостность или доступность и к каким последствиям это приведет.
- Расставьте риски по приоритету. Сравните вероятность сценариев и возможный ущерб, чтобы понять, какие из них требуют действий в первую очередь.
- Подберите меры защиты. Свяжите каждый приоритетный риск с техническими, организационными или обучающими мерами и заранее определите ожидаемый результат.
- Назначьте владельцев и закрепите процессы. Определите ответственных, сроки, порядок регулярных проверок и действия при отклонениях или инцидентах.
- Измеряйте результат и пересматривайте решения. Проверяйте, снижается ли исходный риск после внедренных мер. Если инфраструктура, процессы или угрозы меняются, обновляйте приоритеты и саму систему защиты.
Управление информационной безопасностью бизнеса работает как постоянный цикл.
Компания меняет сервисы, подключает подрядчиков, перераспределяет доступы и запускает новые процессы, поэтому однажды проведенной оценки недостаточно. Регулярный пересмотр рисков помогает поддерживать безопасность информационных систем бизнеса на уровне, который соответствует текущим задачам компании.
В итоге роль информационной безопасности в бизнесе можно описать через связь между риском и действием. Для каждого приоритетного риска понятно, какая мера его снижает, кто за нее отвечает и по какому показателю оценивают результат.
Что еще почитать
Подпишитесь на дайджест Start X
Еженедельная подборка материалов и аналитики про цифровые атаки на людей, технологии защиты, безопасность инфраструктуры и приложений