


Получить бесплатный пилот
Отправьте заявку — мы запустим пилотный проект за 5 рабочих дней
Приказ ФСТЭК № 117: что изменилось и как теперь выполнять требования
31 марта 2026
15 минут
эксперт в информационной безопасности в Start X
Андрей Жаркевич
автор, главная по статьям в Start X
Женя Малышкина
эксперт в информационной безопасности в Start X
Андрей Жаркевич
автор, главная по статьям в Start X
Женя Малышкина
Содержание
Статья обновлена в октябре 2026 года. Учли изменения приказа ФСТЭК № 137, действующие с 1 сентября 2026 года, методический документ от 12 апреля 2026 года и методику оценки уровня зрелости от 7 августа 2026 года.
С 1 марта 2026 года действует приказ ФСТЭК № 117.
Он делает работу с защитой более регулярной и измеримой: компаниям нужно внедрять меры, оценивать состояние защищенности и зрелость процессов и использовать результаты для управления рисками.
Для этого в приказе используются КЗИ и показатель зрелости Узи. Отдельно закреплена работа с сотрудниками: обучение, оценка знаний, имитационные рассылки и практические тренировки.
В статье разберем актуальную редакцию приказа № 117 с учетом изменений 2026 года: кого он касается, что изменилось и что компании нужно сделать на практике.
Он делает работу с защитой более регулярной и измеримой: компаниям нужно внедрять меры, оценивать состояние защищенности и зрелость процессов и использовать результаты для управления рисками.
Для этого в приказе используются КЗИ и показатель зрелости Узи. Отдельно закреплена работа с сотрудниками: обучение, оценка знаний, имитационные рассылки и практические тренировки.
В статье разберем актуальную редакцию приказа № 117 с учетом изменений 2026 года: кого он касается, что изменилось и что компании нужно сделать на практике.
Что такое приказ ФСТЭК № 117 и кого он касается
Приказ ФСТЭК № 117 — это документ, который устанавливает требования к защите информации и определяет, как компании должны выстраивать и контролировать меры безопасности.
Его задача — снизить риск утечек, сбоев и других инцидентов, которые могут повлиять на работу государственных систем и критической инфраструктуры.
Приказ распространяется на:
Его задача — снизить риск утечек, сбоев и других инцидентов, которые могут повлиять на работу государственных систем и критической инфраструктуры.
Приказ распространяется на:
- государственные информационные системы (ГИС);
- информационные системы государственных органов;
- муниципальные информационные системы, если законодательством не установлено иное;
- информационные системы государственных унитарных предприятий и государственных учреждений.
Что изменилось: регулярная оценка защищенности и новые требования
Главное изменение — регулярная количественная оценка состояния защиты.
Приказ вводит количественный показатель — коэффициент защищенности информации (КЗИ), который оценивают по шкале от 0 до 1.
КЗИ рассчитывают не реже одного раза в шесть месяцев.
Нормированное значение — 1: оно означает, что минимальный базовый уровень защиты обеспечен. Если показатель ниже, об этом в течение трех календарных дней после оценки сообщают руководителю. Он решает, какие меры защиты нужно улучшить.
При этом результаты расчета КЗИ в любом случае направляют во ФСТЭК — не позднее пяти рабочих дней после расчета.
После значимого инцидента или изменения архитектуры КЗИ оценивают внепланово.
С 1 сентября 2026 года показатель зрелости получил новое обозначение — Узи. По нему оценивают, насколько системно и эффективно в компании выстроена работа по защите информации.
Переход на новое обозначение идет поэтапно: до 1 марта 2027 года в пункте 32 приказа еще используется прежнее название Пзи.
Еще одно важное изменение — расширение периметра требований.
Приказ расширяет периметр: кроме ГИС, требования теперь распространяются на другие информационные системы госорганов, государственных унитарных предприятий и государственных учреждений.
Если из ГИС передают информацию ограниченного доступа в другую систему, к ее защите тоже предъявляются требования.
Для подрядчиков, которым дают доступ к системам или данным, отдельно устанавливают требования по защите, а с 1 сентября 2026 года — также по расчету и оценке Узи.
Меняется структура требований.
Для расчета КЗИ используют 16 критериев, объединенных в четыре группы:
Требования становятся более конкретными и измеримыми.
Устанавливаются сроки устранения уязвимостей или применения компенсирующих мер:
С 1 сентября 2026 года уточнили требования к аутентификации.
При удаленном доступе и работе с мобильных устройств требуется строгая или усиленная многофакторная аутентификация. В обоих случаях вход подтверждают несколькими факторами; строгая аутентификация дополнительно использует криптографические протоколы.
Усиливаются требования к безопасной разработке.
Безопасность должна учитываться на всех этапах жизненного цикла ПО — от проектирования до вывода из эксплуатации.
Если компания разрабатывает ПО сама, эти требования нужно встроить в процесс разработки. Если разработку ведет подрядчик, требования по безопасности можно закрепить в техническом задании.
Уточняются требования к средствам защиты.
Для защиты информации нужно использовать сертифицированные СЗИ с учетом установленных для них ограничений.
Отдельно устанавливаются требования к ИБ-специалистам:
Для сотрудников приказ подробно описывает обучение и проверку знаний.
Компания должна:
В большинстве компаний обучение по информационной безопасности до сих пор выглядит как формальная процедура: сотрудники проходят курс, отвечают на тест и получают отметку о прохождении.
Но в реальной работе решения принимаются иначе. Сотрудник не вспоминает курс в момент атаки. Он действует в контексте срочных задач, давления, большого количества сообщений и привычных рабочих сценариев.
Поэтому знание правил само по себе не снижает риск. Риск снижается только тогда, когда меняется поведение. И это как раз закреплено в приказе: обучение должно включать не только передачу знаний, но и тренировки.
Мы подробно разбирали это на реальных кейсах и исследованиях в статье «Почему обучение по ИБ не работает и что с этим делать в 2026« — почему сотрудники могут знать правила, но действовать иначе в реальной работе.
Также в требованиях закрепляется обязательное взаимодействие с ГосСОПКА — государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак. Это означает, что мониторинг инцидентов должен быть непрерывным и встроенным в процессы безопасности.
Приказ вводит количественный показатель — коэффициент защищенности информации (КЗИ), который оценивают по шкале от 0 до 1.
КЗИ рассчитывают не реже одного раза в шесть месяцев.
Нормированное значение — 1: оно означает, что минимальный базовый уровень защиты обеспечен. Если показатель ниже, об этом в течение трех календарных дней после оценки сообщают руководителю. Он решает, какие меры защиты нужно улучшить.
При этом результаты расчета КЗИ в любом случае направляют во ФСТЭК — не позднее пяти рабочих дней после расчета.
После значимого инцидента или изменения архитектуры КЗИ оценивают внепланово.
С 1 сентября 2026 года показатель зрелости получил новое обозначение — Узи. По нему оценивают, насколько системно и эффективно в компании выстроена работа по защите информации.
Переход на новое обозначение идет поэтапно: до 1 марта 2027 года в пункте 32 приказа еще используется прежнее название Пзи.
Еще одно важное изменение — расширение периметра требований.
Приказ расширяет периметр: кроме ГИС, требования теперь распространяются на другие информационные системы госорганов, государственных унитарных предприятий и государственных учреждений.
Если из ГИС передают информацию ограниченного доступа в другую систему, к ее защите тоже предъявляются требования.
Для подрядчиков, которым дают доступ к системам или данным, отдельно устанавливают требования по защите, а с 1 сентября 2026 года — также по расчету и оценке Узи.
Меняется структура требований.
Для расчета КЗИ используют 16 критериев, объединенных в четыре группы:
- организация и управление,
- защита пользователей,
- защита информационных систем,
- мониторинг ИБ и реагирование.
Требования становятся более конкретными и измеримыми.
Устанавливаются сроки устранения уязвимостей или применения компенсирующих мер:
- критические — до 24 часов;
- высокого уровня — до 7 календарных дней;
- для остальных — в рамках внутренних регламентов.
С 1 сентября 2026 года уточнили требования к аутентификации.
При удаленном доступе и работе с мобильных устройств требуется строгая или усиленная многофакторная аутентификация. В обоих случаях вход подтверждают несколькими факторами; строгая аутентификация дополнительно использует криптографические протоколы.
Усиливаются требования к безопасной разработке.
Безопасность должна учитываться на всех этапах жизненного цикла ПО — от проектирования до вывода из эксплуатации.
Если компания разрабатывает ПО сама, эти требования нужно встроить в процесс разработки. Если разработку ведет подрядчик, требования по безопасности можно закрепить в техническом задании.
Уточняются требования к средствам защиты.
Для защиты информации нужно использовать сертифицированные СЗИ с учетом установленных для них ограничений.
Отдельно устанавливаются требования к ИБ-специалистам:
- специалисты должны обладать компетенциями, необходимыми для защиты информации;
- не менее 30% сотрудников подразделения ИБ должны иметь профильное образование или пройти профессиональную переподготовку;
- ИБ-подразделение должно взаимодействовать с командами, которые используют и эксплуатируют информационные системы.
Для сотрудников приказ подробно описывает обучение и проверку знаний.
Компания должна:
- информировать сотрудников по актуальным вопросам защиты информации;
- проводить обучение;
- проводить имитационные рассылки по служебным каналам, чтобы оценивать устойчивость сотрудников к социальной инженерии;
- проводить практические тренировки;
- оценивать знания не реже одного раза в три года и после компьютерных инцидентов;
- назначать повторное обучение, если по результатам оценки знаний недостаточно.
В большинстве компаний обучение по информационной безопасности до сих пор выглядит как формальная процедура: сотрудники проходят курс, отвечают на тест и получают отметку о прохождении.
Но в реальной работе решения принимаются иначе. Сотрудник не вспоминает курс в момент атаки. Он действует в контексте срочных задач, давления, большого количества сообщений и привычных рабочих сценариев.
Поэтому знание правил само по себе не снижает риск. Риск снижается только тогда, когда меняется поведение. И это как раз закреплено в приказе: обучение должно включать не только передачу знаний, но и тренировки.
Мы подробно разбирали это на реальных кейсах и исследованиях в статье «Почему обучение по ИБ не работает и что с этим делать в 2026« — почему сотрудники могут знать правила, но действовать иначе в реальной работе.
Также в требованиях закрепляется обязательное взаимодействие с ГосСОПКА — государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак. Это означает, что мониторинг инцидентов должен быть непрерывным и встроенным в процессы безопасности.
Что делать с уже работающей системой
Если система была аттестована до 1 марта 2026 года, получать новый аттестат только из-за вступления приказа № 117 не нужно: ранее выданные аттестаты продолжают действовать.
Для действующих систем ФСТЭК рекомендует спланировать поэтапный переход на новые требования.
Если систему модернизируют или развивают, в план работ нужно включить приведение к приказу № 117, а после изменений провести дополнительные аттестационные испытания.
Для новых систем, которые создаются после 1 марта 2026 года, требования № 117 применяются сразу.
То есть действующую систему не нужно срочно переаттестовывать целиком: переход на новые требования можно спланировать поэтапно.
Для действующих систем ФСТЭК рекомендует спланировать поэтапный переход на новые требования.
Если систему модернизируют или развивают, в план работ нужно включить приведение к приказу № 117, а после изменений провести дополнительные аттестационные испытания.
Для новых систем, которые создаются после 1 марта 2026 года, требования № 117 применяются сразу.
То есть действующую систему не нужно срочно переаттестовывать целиком: переход на новые требования можно спланировать поэтапно.
Как выполнить требования приказа на практике
Начните с определения периметра: какие системы подпадают под приказ № 117 и какие подрядчики получают к ним доступ.
Затем сверьте действующие меры и документы с методическим документом ФСТЭК от 12 апреля 2026 года, рассчитайте КЗИ, оцените зрелость процессов и составьте план по требованиям, которые пока не выполняются.
Дальше эту работу нужно поддерживать регулярно: управлять уязвимостями, следить за состоянием защиты, работать с инцидентами, обучать и тренировать сотрудников.
Для удобства разберем основные задачи в трех блоках: технические меры, организационные меры и работа с сотрудниками.
Затем сверьте действующие меры и документы с методическим документом ФСТЭК от 12 апреля 2026 года, рассчитайте КЗИ, оцените зрелость процессов и составьте план по требованиям, которые пока не выполняются.
Дальше эту работу нужно поддерживать регулярно: управлять уязвимостями, следить за состоянием защиты, работать с инцидентами, обучать и тренировать сотрудников.
Для удобства разберем основные задачи в трех блоках: технические меры, организационные меры и работа с сотрудниками.
Технические меры
В технический блок входят, например:
Отдельно усиливаются требования к обработке инцидентов: их необходимо документировать, локализовывать и учитывать, чтобы предотвращать повторения.
Выполнение технических мер учитывается при оценке защищенности и расчете КЗИ.
- управление уязвимостями и обновлениями;
- сегментация сети;
- контроль доступа и аутентификация;
- мониторинг информационной безопасности;
- учет модели угроз и ее актуализация;
- настройка конфигурации систем.
Отдельно усиливаются требования к обработке инцидентов: их необходимо документировать, локализовывать и учитывать, чтобы предотвращать повторения.
Выполнение технических мер учитывается при оценке защищенности и расчете КЗИ.
Организационные меры
Следующий уровень — процессы и документация:
Документация и регламенты должны оставаться актуальными и использоваться в текущих процессах защиты, в том числе при оценке защищенности.
- разработка и актуализация документации;
- внедрение регламентов;
- подготовка к аттестации информационной системы;
- контроль подрядчиков.
Документация и регламенты должны оставаться актуальными и использоваться в текущих процессах защиты, в том числе при оценке защищенности.
Работа с сотрудниками
Третий уровень — поведение сотрудников. Здесь важно понять, как сотрудники действуют в момент атаки.
Поэтому компании переходят к тренировкам на реалистичных сценариях: моделируют фишинговые атаки, отслеживают реакции, фиксируют ошибки и на их основе меняют процессы и коммуникации.
Тренировки показывают то, чего не видно по факту прохождения курса: как сотрудники действуют в ситуации, похожей на реальную атаку, повторяют ли ошибки и сокращается ли время реакции на инциденты.
Поэтому компании переходят к тренировкам на реалистичных сценариях: моделируют фишинговые атаки, отслеживают реакции, фиксируют ошибки и на их основе меняют процессы и коммуникации.
Тренировки показывают то, чего не видно по факту прохождения курса: как сотрудники действуют в ситуации, похожей на реальную атаку, повторяют ли ошибки и сокращается ли время реакции на инциденты.
Что будет, если не выполнить требования
За нарушение требований к защите информации предусмотрена административная ответственность. По части 6 статьи 13.12 КоАП штраф для должностных лиц составляет от 10 до 50 тысяч рублей, для компаний — от 50 до 100 тысяч рублей.
Если нарушение приводит к инциденту — например, утечке персональных данных, — ответственность может наступать уже по другим нормам. Поэтому штрафы за утечки и другие последствия важно не смешивать с ответственностью непосредственно за невыполнение требований ФСТЭК.
Если нарушение приводит к инциденту — например, утечке персональных данных, — ответственность может наступать уже по другим нормам. Поэтому штрафы за утечки и другие последствия важно не смешивать с ответственностью непосредственно за невыполнение требований ФСТЭК.
Как измерять защищенность сотрудников: КЗИ, Узи и поведенческие метрики
Для оценки защиты в приказе используются два показателя. КЗИ показывает текущее состояние защищенности, а Узи — насколько системно в компании выстроена работа по защите информации.
Но эти показатели не показывают во всех деталях, как сотрудники ведут себя во время реальной атаки.
Например, по ним нельзя увидеть, как быстро сотрудник сообщает о подозрительном письме, в каких сценариях повторяет ошибки и меняется ли его поведение после тренировки.
Чтобы дополнить эту картину, компании используют поведенческие метрики.
Они позволяют учитывать, как сотрудники реагируют на атаки, какие ошибки повторяют и как меняется их поведение после обучения и тренировок.
Больше о том, какие метрики помогают CISO оценивать риск человеческого фактора и принимать решения, рассказываем в статье «Почему CISO в 2026 году нужны не метрики обучения, а метрики защищенности».
Поведенческие метрики дополняют КЗИ и Узи данными о том, как сотрудники действуют на практике. Так компания получает более полную картину человеческого риска и может выбирать меры под конкретные проблемы.
Но эти показатели не показывают во всех деталях, как сотрудники ведут себя во время реальной атаки.
Например, по ним нельзя увидеть, как быстро сотрудник сообщает о подозрительном письме, в каких сценариях повторяет ошибки и меняется ли его поведение после тренировки.
Чтобы дополнить эту картину, компании используют поведенческие метрики.
Они позволяют учитывать, как сотрудники реагируют на атаки, какие ошибки повторяют и как меняется их поведение после обучения и тренировок.
Больше о том, какие метрики помогают CISO оценивать риск человеческого фактора и принимать решения, рассказываем в статье «Почему CISO в 2026 году нужны не метрики обучения, а метрики защищенности».
Поведенческие метрики дополняют КЗИ и Узи данными о том, как сотрудники действуют на практике. Так компания получает более полную картину человеческого риска и может выбирать меры под конкретные проблемы.
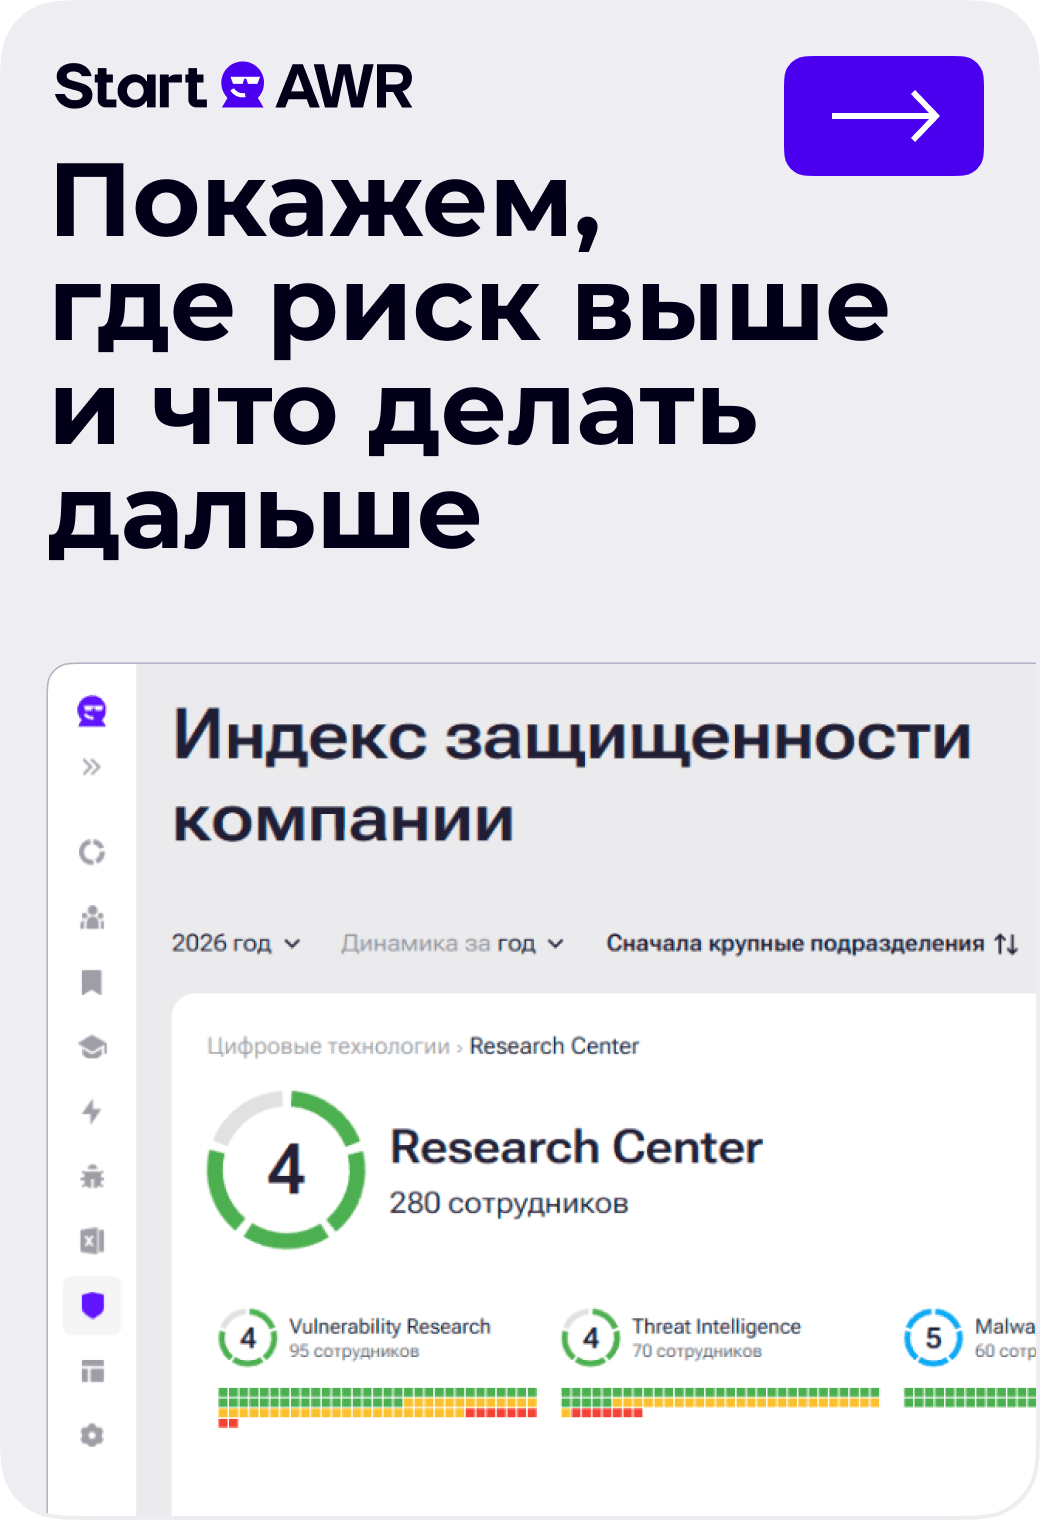
На платформе Start AWR компании проводят тренировки на реалистичных сценариях, отслеживают поведение сотрудников и используют эти данные для оценки защищенности.
Запишитесь на демо — покажем, как это устроено.
Запишитесь на демо — покажем, как это устроено.
Хронология изменений в приказе № 117 в 2026 году
Что еще почитать
Подпишитесь на дайджест Start X
Еженедельная подборка материалов и аналитики про цифровые атаки на людей, технологии защиты, безопасность инфраструктуры и приложений